Situation
Sie sind Serienmaschinenhersteller (z. B. von CNC-Maschinen) und betrachten den Schritt Endmontage / finales Kommissionieren (End-of-Line / FAT) der Maschine in Ihrer Fertigung.
Dabei sind Sie oft mit den folgenden typischen Rahmenbedingungen konfrontiert:
Die Maschine incl. Netzwerkkomponenten ist bereits vollständig verkabelt und vorkonfiguriert
Die finale Netzwerkkonfiguration (Kundennetz, Maschinennetz(e), Fernwartungszugang) ist eingerichtet oder mindestens vorbereitet
Ein Zugriff auf die Maschine ist notwendig für:
Finale Tests und FAT
Diagnose
Abschließende Parametrierung
Folgende Herausforderungen erschweren die Situation zusätzlich:
Zugriff über das Fabriknetz nur schwierig möglich
IT-Restriktionen, fehlende Integration, kundenspezifische Vorgaben (IP-Adressen usw.) verhindern dies
Zugriff über das Maschinennetz per Kabel nur schwierig möglich
Erfordert physisches Anschließen
Risiko, die finale Konfiguration zu beeinflussen (IP-Konflikte, Routing, Security)
Zusätzlicher Verkabelungsaufwand (temporäre Switches, Patchen)
Das Ziel ist ein temporärer, sicherer Zugriff auf die Maschine (das Maschinenetzwerk)
ohne Änderungen an bestehender Netzwerkstruktur und
ohne Eingriff in die finale Konfiguration.
Lösung
Einsatz eines WLAN-fähigen Industrierouters von INSYS icom der Serien MRX.neo oder MOROS.neo für einen temporär aktivierbaren WLAN-Zugang mit folgenden Merkmalen:
WLAN ist standardmäßig deaktiviert
Aktivierung erfolgt bewusst über physischen Taster
Automatische Deaktivierung über Timeout
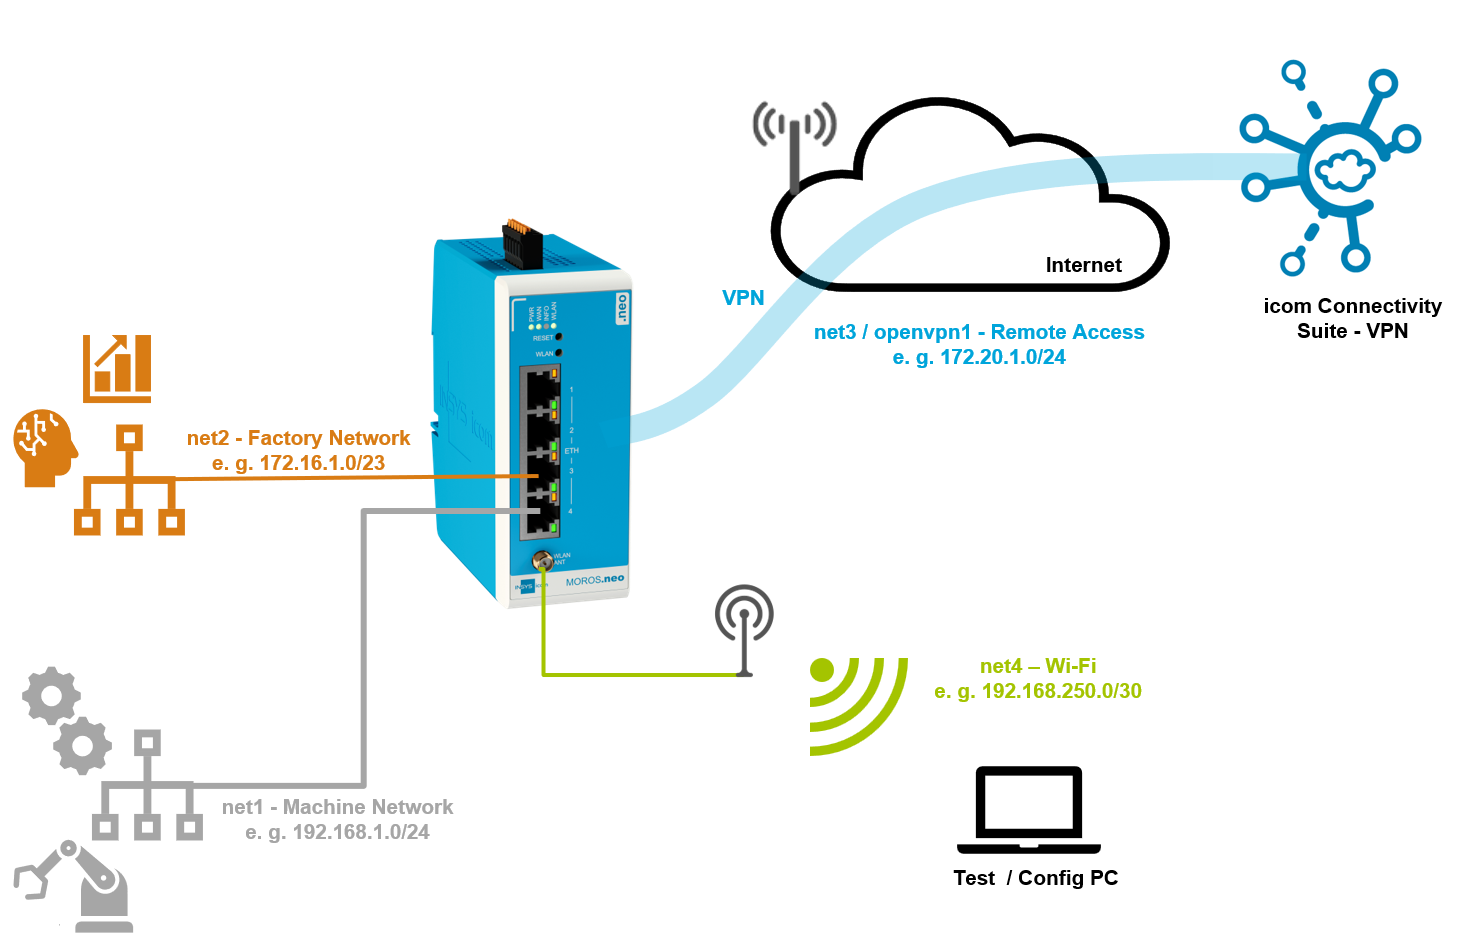
Beachten Sie die getrennten Netzwerke!
Das WLAN bildet in unserem Beispiel ein eigenes, logisch getrenntes Service-Netz. Es soll nur den Zugriff auf das Maschinennetz erlauben.
Voraussetzungen
Dieser Configuration Guide setzt voraus, dass die folgende Infrastruktur bzw. Konfiguration bereits vorhanden ist:
Trennung von Maschinen- und Fabriknetz
Eine Fernwartungslösung ist konfiguriert (optional, aber empfohlen) ✔
siehe dazu die Configuration Guides für unsere icom Connectivity Suite - VPNRouter und Netzwerkkomponenten sind vorkonfiguriert (staging) und im System integriert ✔
Zugriff auf den Router ist vorhanden (z. B. lokal oder initial) ✔
Einschränkungen
Es bestehen keine signifikanten Einschränkungen.
Empfehlungen
Konfigurieren Sie das WLAN ausschließlich als temporäre Serviceschnittstelle; entfernen Sie diese optional am Ende der Inbetriebnahme komplett aus der Konfiguration.
Aktivieren Sie einen Timeout, der ausreichend Zeit für ihre Inbetriebnahmeprozesse bietet (z. B. 30-45 Minuten).
Verwenden Sie ein eigenes IP-Subnetz für das WLAN und verwenden Sie eine Netzmaske und DHCP-Server-Einstellungen, die nur ein kleines Netzwerk aufspannen (z. B. 192.168.250.0/30).
Beschränken Sie den Zugriff über Firewall-Regeln und geben Sie nur relevante Ports/Protokolle frei.
Benennen Sie die SSID des WLANs eindeutig (z. B. SERVICE_<Anlagennummer>). Ab Werk ist die SSID voreingestellt auf MOROS.neo bzw. MRX.neo gefolgt von der Seriennummer des Routers.
Vorgehensweise
Gehen Sie wie folgt vor, um den Router, der für die Verbindung der Maschine mit dem Maschinenetz, dem Fernwartungsdienst oder dem Internet sorgt, so vorzubereiten, dass er nach einem Druck auf die WLAN-Taste ein temporäres Service-WLAN-Netzwerk für den Zugriff auf das Maschinennetz bereitstellt.
Anschluss der WLAN-Antenne
Schließen Sie eine geeignete und für den Betrieb mit Ihrem Router zugelassene WLAN-Antenne an den Router an. Siehe dazu auch unseren Antennen-Leitfaden.
Konfiguration des Routers
Öffnen Sie die Bedienoberfläche des Routers in einem Browser: https://insys.icom
Legen Sie ein IP-Netzwerk für das WLAN an.
Klicken Sie auf der Seite Netzwerk → Interfaces unter IP-Netzwerke auf , um ein IP-Netzwerk hinzuzufügen und konfigurieren Sie dieses entsprechend:Beschreibung: WLAN-Service
Betriebsart: Lokal - immer gestartet
SLAAC starten:
Klicken Sie unter Statische IP-Adressen auf und weisen Sie der WLAN-Schnittstelle eine IP-Adresse zu (hier 192.168.250.1/30).
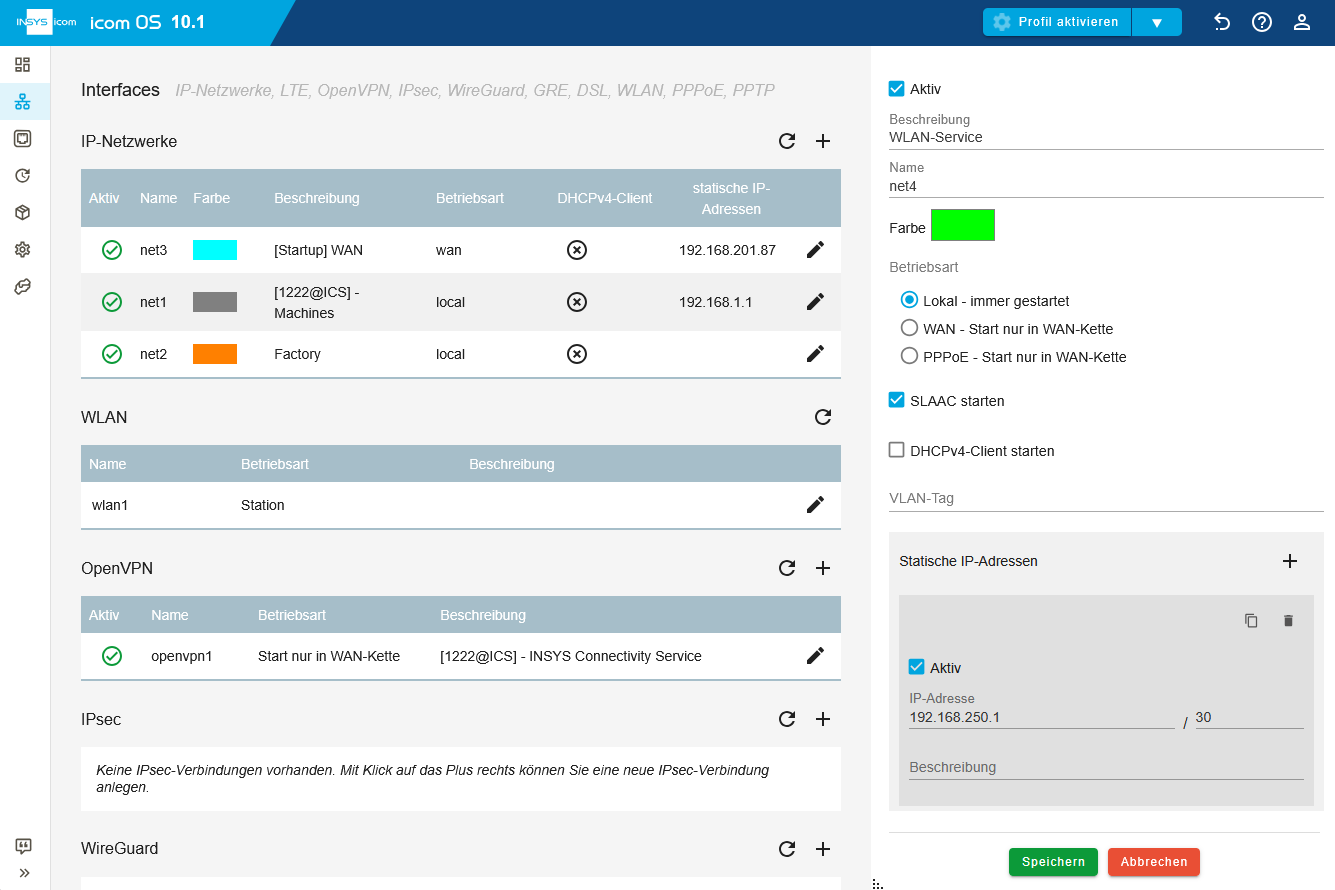
Klicken sie auf Speichern.
Konfigurieren Sie den DHCP-Server.
Klicken Sie auf der Seite Netzwerk → DHCP unter DHCP-Server hinter dem aktiven DHCP-Server auf , um diesen zu bearbeiten und konfigurieren Sie ihn entsprechend:Interface: wählen Sie das zuvor angelegte WLAN-Service-Netzwerk
Erste IP-Adresse: 192.168.250.2
Letzte IP-Adresse: 192.168.250.2
Netzmaske: 30
Klicken sie auf Speichern.
Fügen eine neue Firewall-Regel hinzu, die WLAN-Zugriff auf das lokale Netz über HTTPS erlaubt.
Klicken Sie auf der Seite Netzwerk → Firewall / NAT unter IP-Filter auf und konfigurieren Sie wie folgt:Beschreibung: WLAN - lokaler Zugriff via HTTPS
Paket-Richtung: INPUT
IP-Version: Alle
Protokoll: TCP
Eingehendes Interface: net4
Ziel-Port: 443
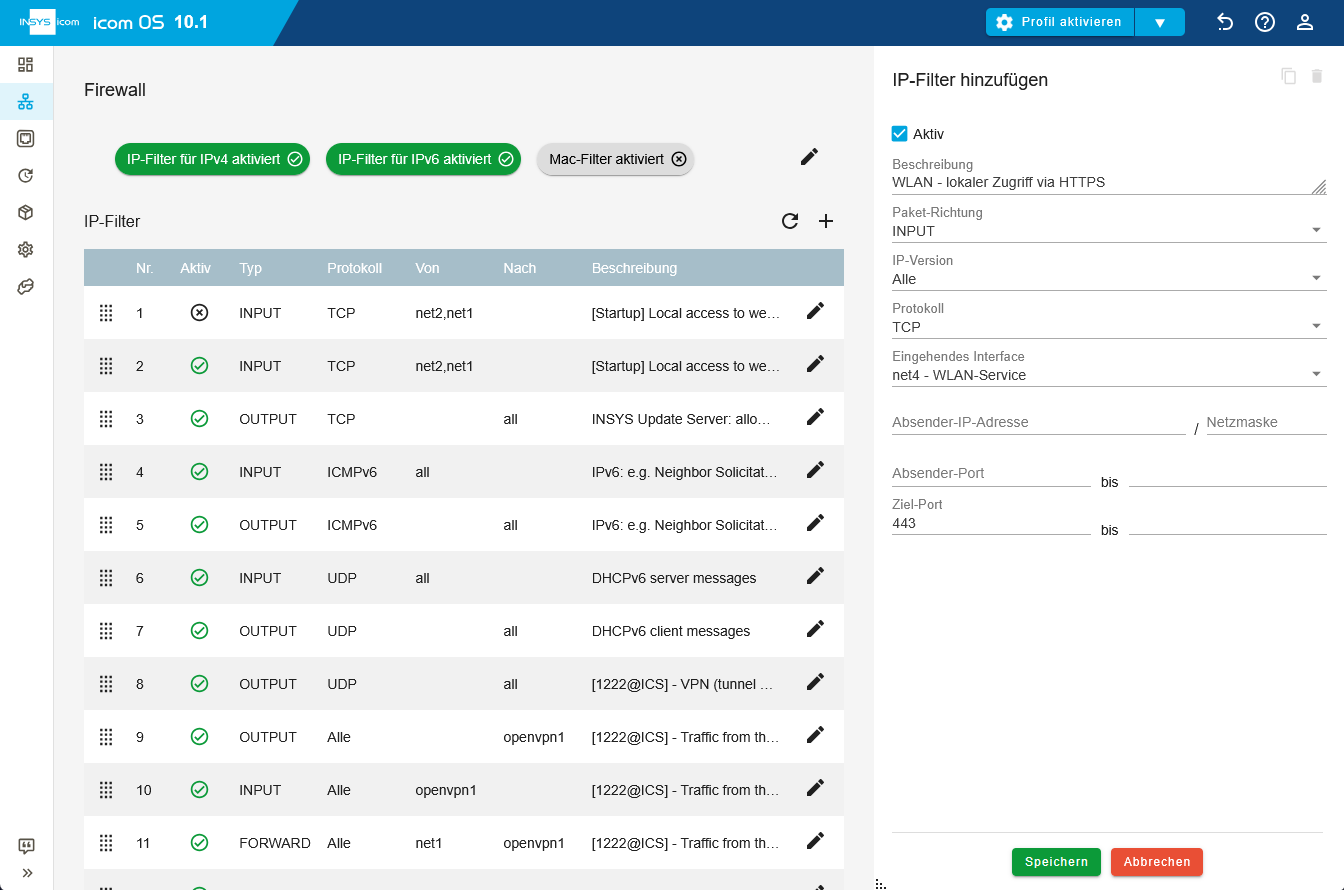
Klicken sie auf Speichern.
Fügen eine neue Firewall-Regel hinzu, die Pakete aus dem WLAN in das lokale Netz weiterleitet.
Klicken Sie auf der Seite Netzwerk → Firewall / NAT unter IP-Filter auf und konfigurieren Sie wie folgt:Beschreibung: WLAN-Verkehr zwischen WLAN und Maschinennetz
Paket-Richtung: FORWARD
IP-Version: Alle
Protokoll: Alle
Eingehendes Interface: net4
Ausgehendes Interface: net1
Klicken sie auf Speichern.
Fügen eine neue Firewall-Regel hinzu, die eingehende DHCP-Verbindungen aus dem WLAN erlaubt.
Klicken Sie auf der Seite Netzwerk → Firewall / NAT unter IP-Filter auf und konfigurieren Sie wie folgt:Beschreibung: WLAN - DHCP-Zugriff
Paket-Richtung: INPUT
IP-Version: Alle
Protokoll: UDP
Eingehendes Interface: net4
Ziel-Port: 67
Klicken sie auf Speichern.
Fügen eine neue Firewall-Regel hinzu, die ausgehende DHCP-Verbindungen aus dem WLAN erlaubt.
Klicken Sie auf der Seite Netzwerk → Firewall / NAT unter IP-Filter auf und konfigurieren Sie wie folgt:Beschreibung: WLAN - DHCP-Antwort
Paket-Richtung: OUTPUT
IP-Version: Alle
Protokoll: UDP
Ausgehendes Interface: net4
Ziel-Port: 68
Klicken sie auf Speichern.
Fügen eine neue Firewall-Regel hinzu, die Pings auf den Router aus dem WLAN erlaubt.
Klicken Sie auf der Seite Netzwerk → Firewall / NAT unter IP-Filter auf und konfigurieren Sie wie folgt:Beschreibung: WLAN - Ping Router
Paket-Richtung: INPUT
IP-Version: IPv4
Protokoll: ICMP
Eingehendes Interface: net4
Klicken sie auf Speichern.
Fügen eine neue Source-NAT-Regel hinzu, die Masquerading für das WLAN-Netz ermöglicht.
Klicken Sie auf der Seite Netzwerk → Firewall / NAT unter Source-NAT hinter Masquerading for all local interfaces auf , und fügen Sie unter Ausgehendes Interface das WLAN-Interface net4 hinzu.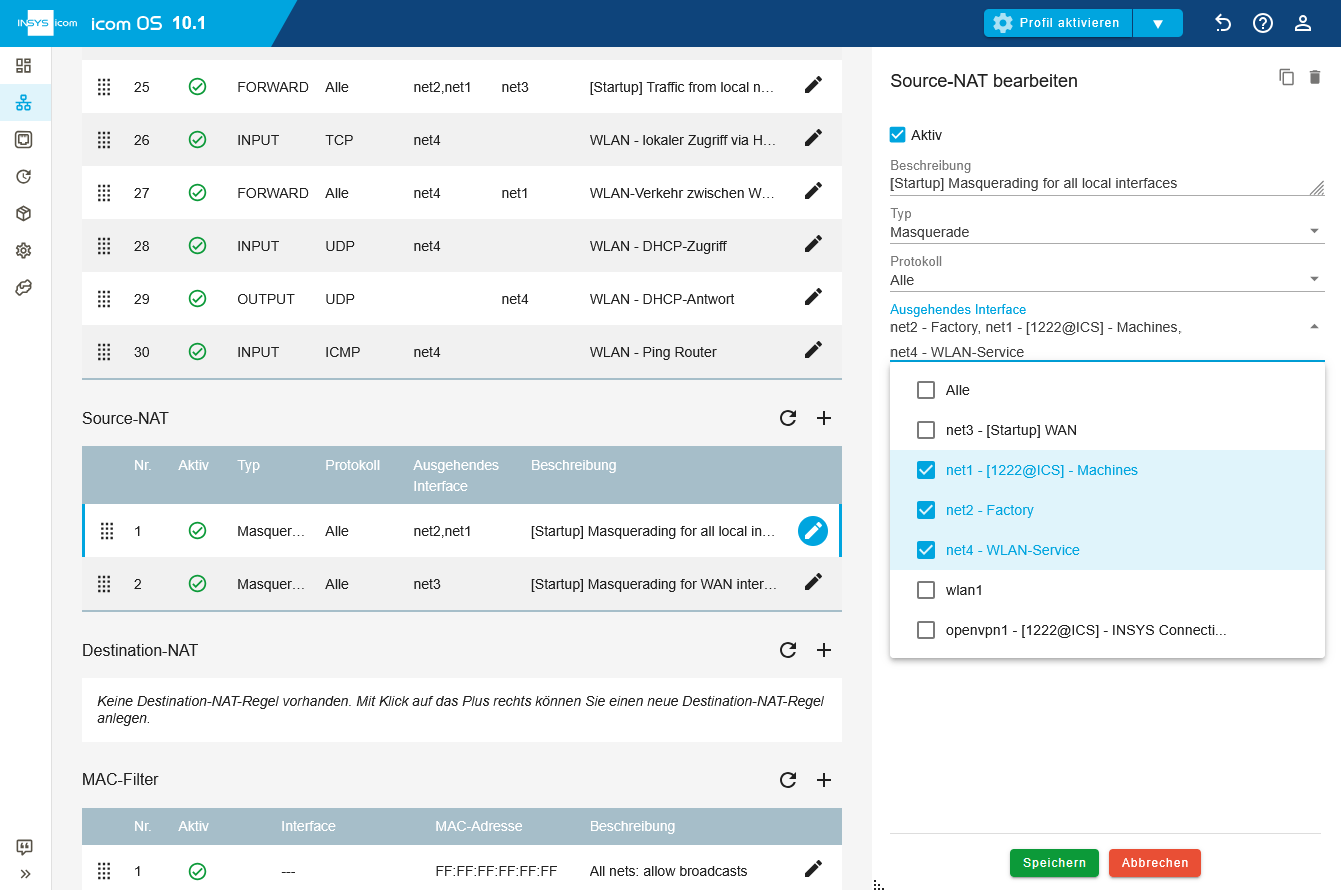
Klicken sie auf Speichern.
Konfigurieren Sie das WLAN-Netzwerk.
Klicken Sie auf der Seite Netzwerk → Interfaces unter WLAN hinter dem WLAN-Interface auf , um dieses zu bearbeiten und konfigurieren Sie es entsprechend:Aktiv:
Beschreibung: WLAN-AP für Service
Betriebsmodus: Access Point
Access Point per WLAN-Taster aktivieren:
Ausschalten nach (Minuten): 30
SSID: Service_1234
Verschlüsselungsmethode: Pre-Shared-Key
Pre-Shared-Key: geben Sie ein ausreichend sicheres WLAN-Passwort ein
Frequenzband: wählen Sie das gewünschte WLAN-Frequenzband
Kanal: automatisch
Bridge zu IP-Netz: net1
type="inline">
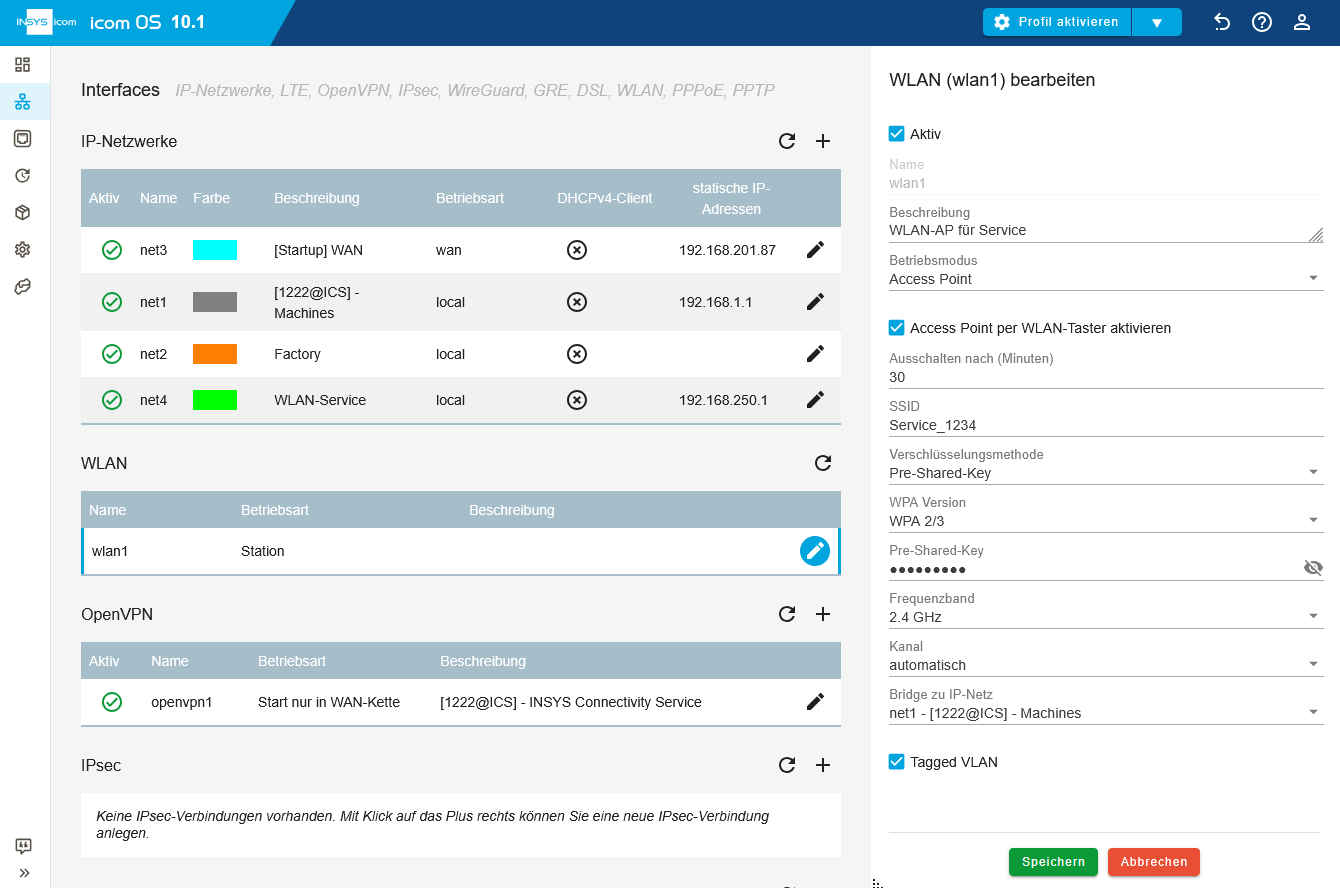
Klicken sie auf Speichern.
Aktivieren Sie das Profil mit einem Klick auf Profil aktivieren .
Damit haben Sie den Router für das temporäre Service-WLAN-Netzwerk konfiguriert.
Erfolgskontrolle
Aktivieren und Deaktivieren der WLAN-Verbindung
Betätigen Sie den WLAN-Taster am Router.
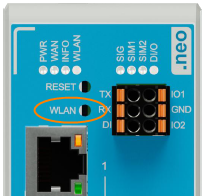
Die WLAN-LED sollte orange zu blinken beginnen und das WLAN wird für die angegeben Zeit aktiviert. Ein erneutes Drücken der WLAN-Taste deaktiviert das WLAN wieder.
Suchen Sie auf Ihrem Rechner nach dem WLAN des Routers und verbinden Sie sich damit. Geben sie den oben festgelegten Pre-Shared-Key ein.
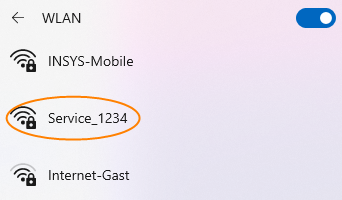
Nachdem die Verbindung hergestellt wurde, sollte die WLAN-LED grün leuchten.
Nach Ablauf der festgelegten Zeit sollte das WLAN deaktiviert werden und die WLAN-LED nicht mehr leuchten.
Wenn Sie auf der Seite  Status → Dashboard im Abschnitt Netzwerk-Konfiguration auf das Feld net4 klicken, sehen Sie die detaillierten Informationen zur WLAN-Verbindung. Die Restlaufzeit der WLAN-Verbindung sehen Sie unter Abschalten nach.
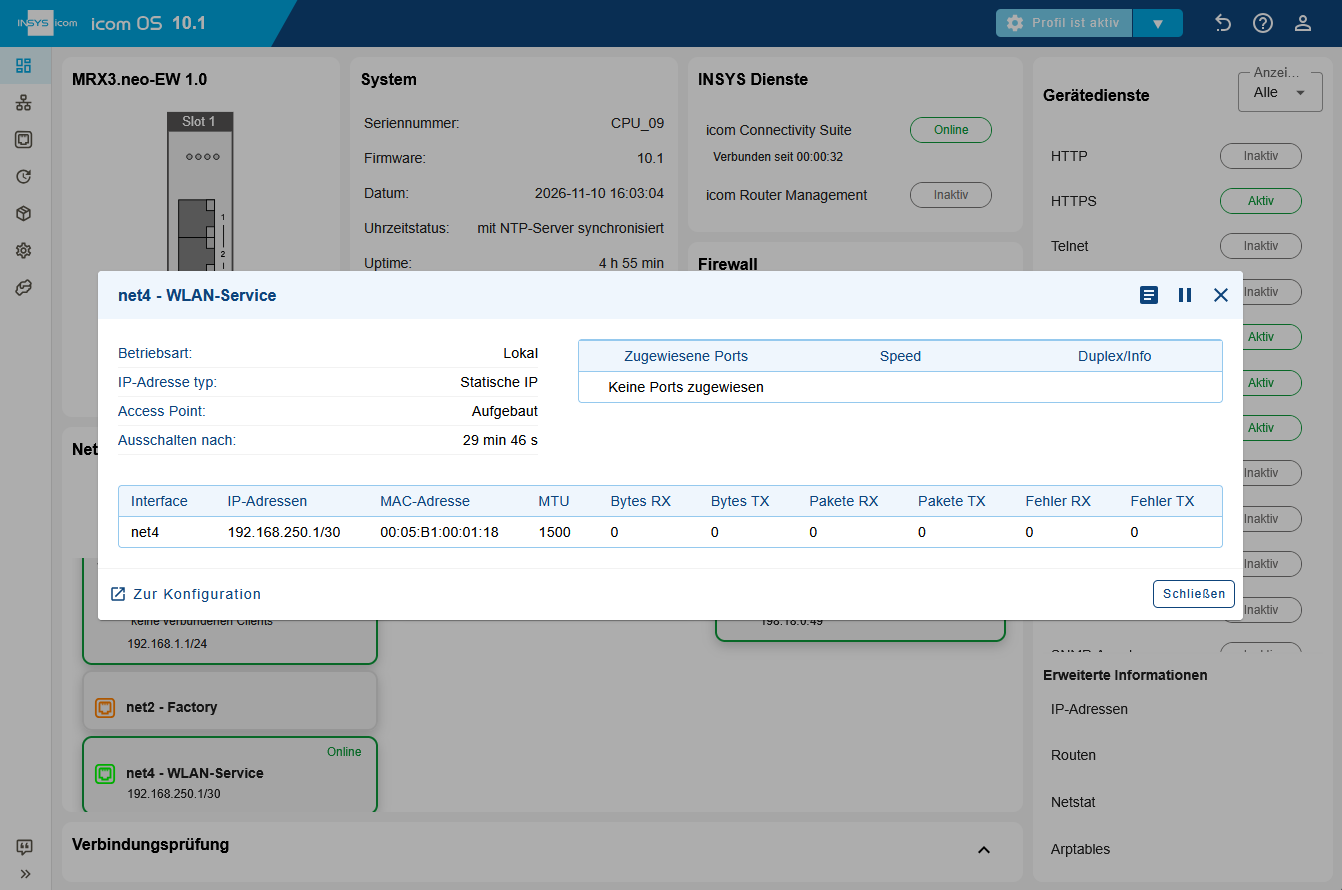
Auf der Seite Status → Log-Ansicht sehen Sie detaillierte Informationen in den entsprechenden Logs.
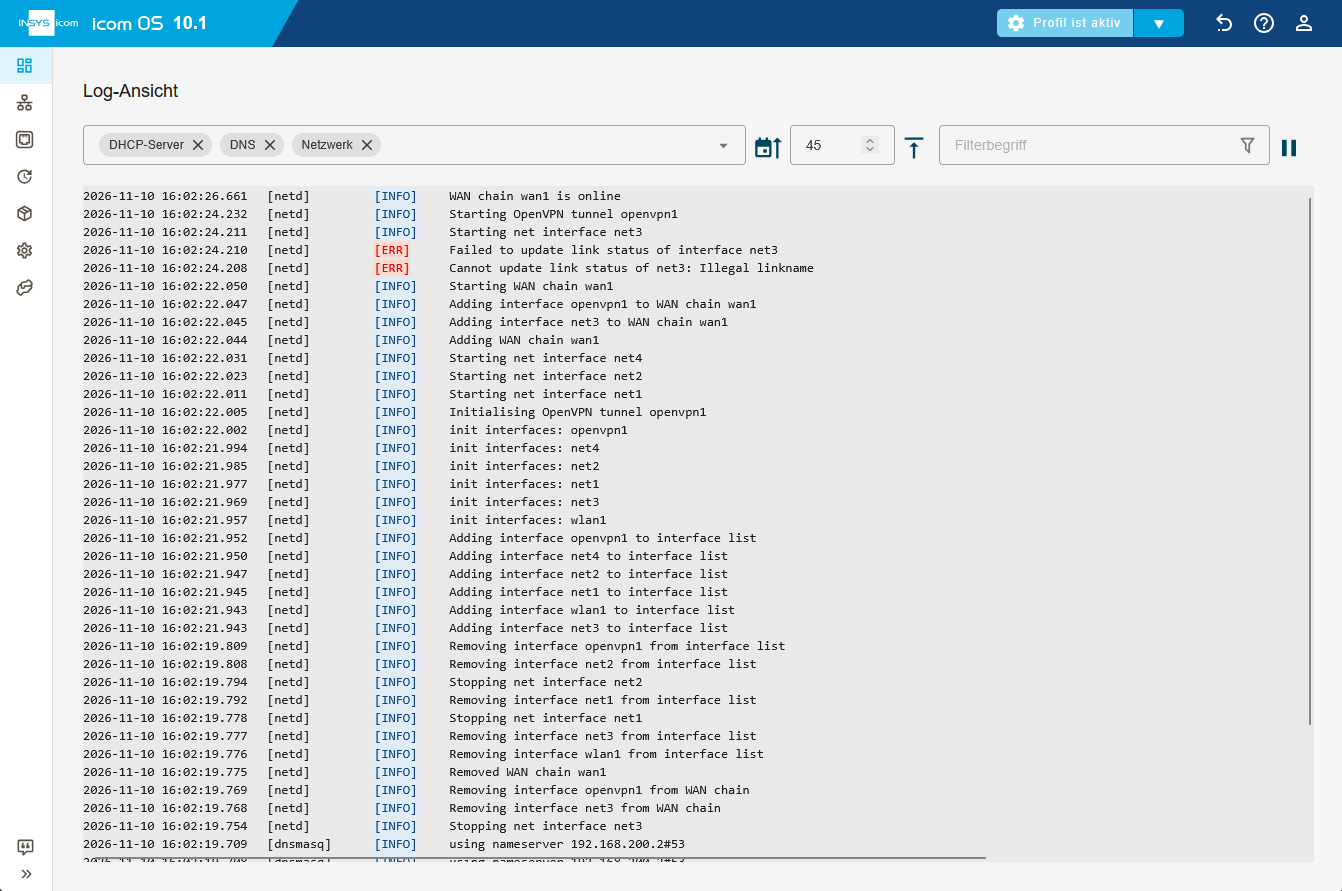
Zugriff auf den Router und das Maschinenetzwerk
Verifizieren Sie die Erreichbarkeit der Geräte im Maschinennetz, indem Sie vom Rechner im WLAN des Routers aus diese Geräte anpingen.
Fehlersuche
Kein Zugriff auf das WLAN möglich?
Blinkt die WLAN-LED? Wenn nicht, drücken Sie noch einmal die WLAN-Taste oder überprüfen Sie die WLAN-Konfiguration.
Ist die WLAN-SSID sichtbar? Wenn nicht, überprüfen Sie die Kompatibilität des verwendeten Bands (2,4/5 G) oder die WLAN-Konfiguration.
Ist keine Authentifizierung möglich? Überprüfen Sie die den in der WLAN-Konfiguration eingestellten Pre-Shared-Key.
Ist der DHCP-Client an Ihrem PC aktiv, damit dem PC eine Adresse vom DHCP-Server des WLAN-Access-Point zugeteilt werden kann?
Haben Sie eine WLAN-Verbindung, aber keinen Zugriff auf die Geräte im Anlagennetzwerk?
Überprüfen Sie die Firewall- und NAT-Regeln (IP-Filter und S-NAT/Masquerade).
Ist die Ziel-IP-Adresse erreichbar? Pingen Sie die Ziel-IP vom Rechner und Router (Status → Dashboard → Verbindungsprüfung) aus.
Ist Ihre Verbindung nicht stabil?
Reduzieren Sie den Abstand zwischen Rechner und Router/WLAN-Access Point.
Prüfen Sie mögliche Störquellen wie andere Funkgeräte oder empfangshemmende Hindernisse.
Optimieren sie die Antennenposition.
Wechseln Sie ggf. Frequenzband oder Kanal.