Die icom Connectivity Suite – VPN ist ein Dienst von INSYS icom für die einfache und sichere Vernetzung von Standorten, Anlagen, Leitständen und mobilen Geräten über ein Virtuelles Privates Netzwerk (VPN).
Situation
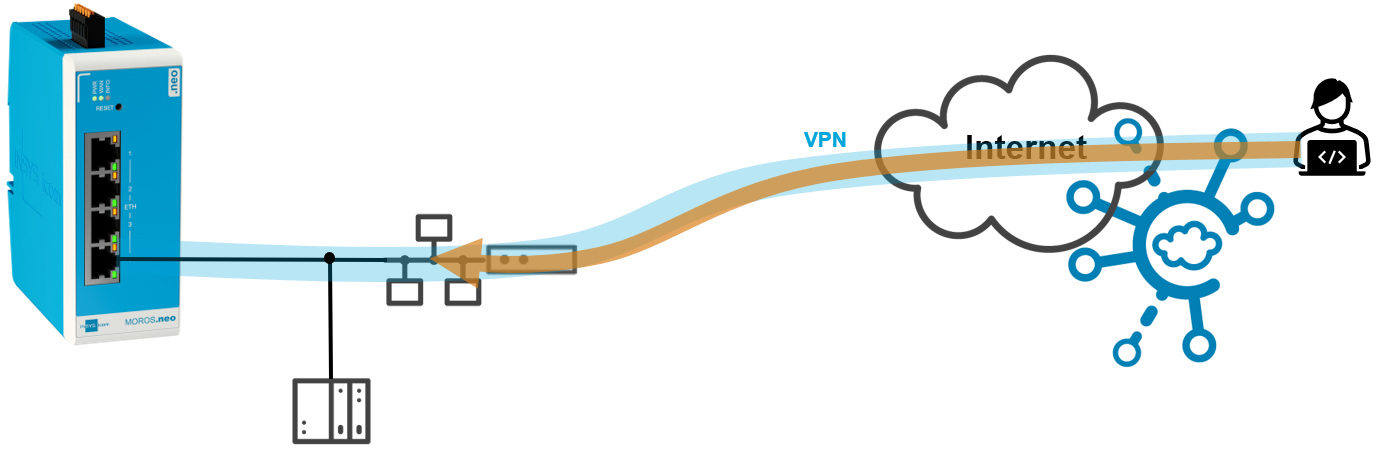
Ein IP-fähiges Gerät befindet sich in einem lokalen Netzwerk mit Internet-Zugriff. Mit einem Router von INSYS icom soll der sichere fernzugriff auf dieses Gerät über das VPN-Netzwerk der icom Connectivity Suite - VPN ermöglicht werden. Änderungen am lokalen Netzwerk, um zum Beispiel ein dezidiertes WAN-Netzwerk zu schaffen, dass vom Anlagennetz getrennt ist, sind nicht möglich.
Sie verwenden ein eigenes VPN-Netzerk?
Wenn Sie statt der icom Connectivity Suite - VPN ein eigenes VPN-Netzwerk verwenden, können Sie die Konfigurationsdatei dieses VPN-Netzwerks mit unserem Konverter-Tool in eine ASCII-Konfigurationsdatei für den Router konvertieren, um diese dann unter Konfigurieren der OpenVPN-Verbindung unten hochzuladen. Wie Sie Ihre OpenVPN-Konfigurationsdatei in eine ASCII-Konfigurationsdatei für INSYS-Router konvertieren, ist in diesem Configuration Guide beschrieben.
Lösung
Ein Router von INSYS icom wird im lokalen Netzwerk installiert. Der Router wird so konfiguriert, dass er eine Internet-Verbindung über das im lokalen Netzwerk befindliche Gateway aufbaut und sich mit der icom Connectivity Suite - VPN verbindet.
Gefahr durch Öffnen des Netzwerks!
Es wird dringend empfohlen, separate LAN- und WAN-Netzwerke zu verwenden. Verwenden Sie die im folgenden aufgeführte Konfiguration nur, wenn dem gegenüberstehende Anforderungen im lokalen Netzwerk dies nicht ermöglichen.
Beachten Sie, dass durch diese Konfiguration das gesamte lokale Netzwerk, einschließlich des Default-Gateways, über den VPN-Tunnel erreichbar wird. Stellen Sie sicher, dass Sie zuvor die erforderlichen Sicherheitsmaßnahmen in Ihrem LAN-Netzwerk getroffen haben.
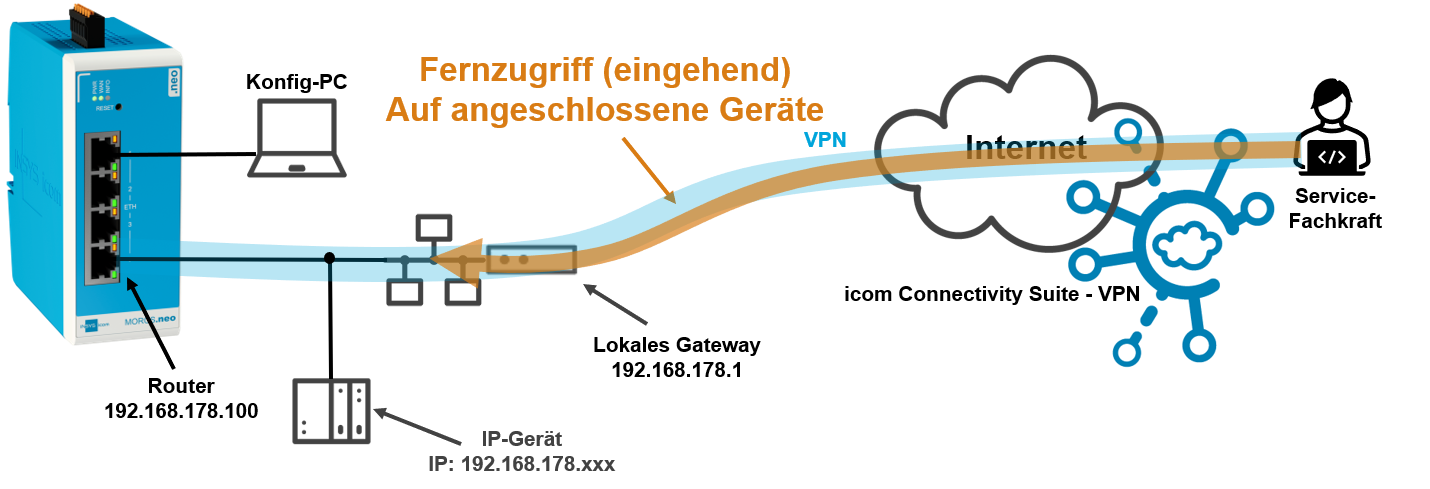
Für unser Beispiel gehen wir von folgenden Adressen im Netzwerk aus:
Das Anlagennetzwerk liegt im IP-Bereich 192.168.178.0/24.
Das Internet-Gateway in lokalen Netz hat die IP-Adresse 192.168.178.1.
Der Router erhält die IP-Adresse 192.168.178.100.
Es wird vorausgesetzt, dass Sie bereits ein Konto für die icom Connectivity Suite - VPN haben, wie in diesem Configuration Guide beschrieben.
Es wird vorausgesetzt, dass Sie den Konfigurations-PC bereits in der icom Connectivity Suite - VPN angelegt haben, wie in diesem Configuration Guide beschrieben damit verbunden haben wie in diesem Configuration Guide beschrieben.
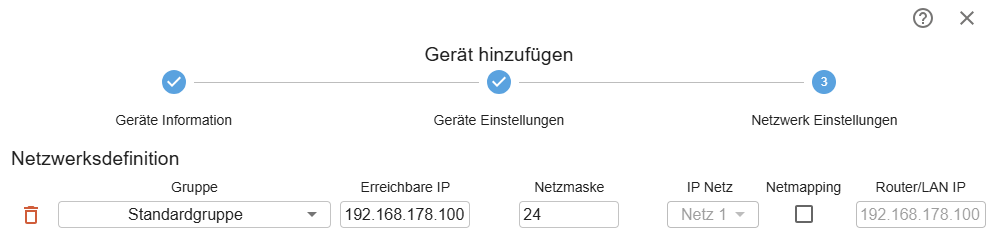
Es wird vorausgesetzt, dass Sie den Router bereits in der icom Connectivity Suite - VPN mit der IP-Adresse 192.168.178.100 ohne Netmapping angelegt haben, wie in diesem Configuration Guide beschrieben.
Es wird vorausgesetzt, dass sich der Router in Werkseinstellungen befindet. In diesem Configuration Guide ist beschrieben, wie Sie den Router zurücksetzen können.
Es wird vorausgesetzt, dass Sie den Router wie im Quick Installation Guide beschrieben in Betrieb genommen und in das Anlagennetzwerk eingebunden haben.
Verwenden Sie nicht den Schnellstart-Assistenten!
Normalerweise wäre die Konfiguration mit dem Schnellstart-Assistenten der beste Weg. In diesem speziellen Fall ist es jedoch einfacher und nachvollziehbarer, wenn die Konfiguration manuell erfolgt. Eine Konfiguration mit dem Schnellstart-Assistenten würde eine separate WAN-Schnittstelle schaffen, die Routing-Konflikte erzeugen würde.
Laden Sie die Konfigurationsdatei für den Router herunter, wie im Abschnitt Manuelle Konfiguration dieses Configuration Guide beschreiben.
Öffnen Sie die Bedienoberfläche des Routers: https://insys.icom
Konfigurieren der OpenVPN-Verbindung
Der Router muss für eine Verbindung zum OpenVPN-Netzwerk der icom Connectivity Suite - VPN konfiguriert werden. Dies erfolgt über die ASCII-Konfigurationsdatei.
Klicken sie auf dem Startbildschirm unter Manuelle Konfiguration auf Zur manuellen Konfiguration wenn der Startbildschirm erscheint oder geben Sie Ihre Zugangsdaten ein, wenn der Router nicht mehr in Werkseinstellungen ist.
Öffnen Sie die Seite Administration → Profile und klicken Sie im Abschnitt ASCII-Konfigurationen auf (Hochladen).
Wählen Sie die zuvor heruntergeladene Konfigurationsdatei aus und klicken Sie auf Speichern.
Klicken Sie auf hinter der gerade hochgeladenen Konfiguration, klicken Sie auf ASCII-Konfiguration hochladen und wählen sie dann ASCII-Konfiguration anwenden.
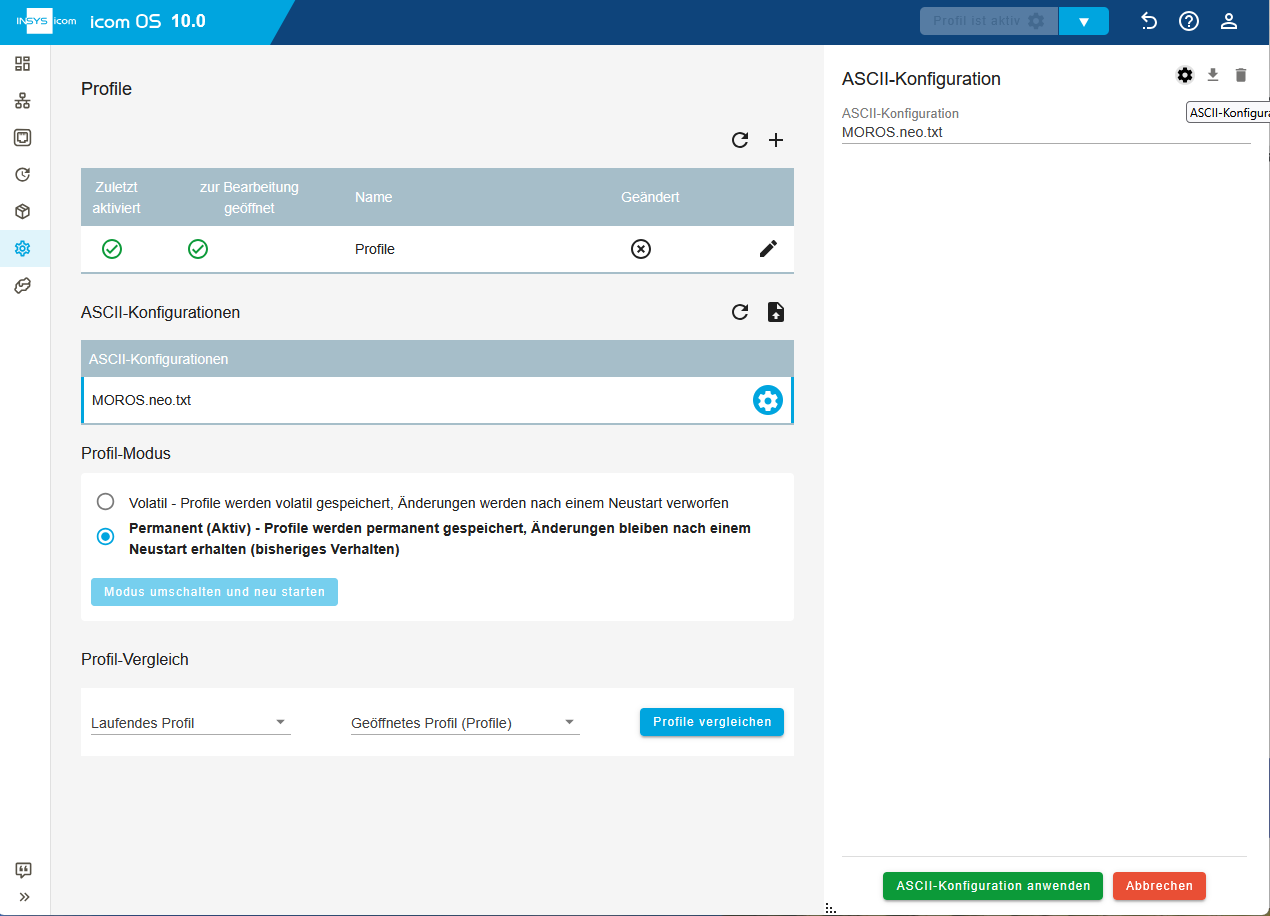
Damit sind die OpenVPN-Einstellungen zur Verbindung mit der icom Connectivity Suite - VPN im Profil gespeichert.
Konfigurieren der Internet-Verbindung
Für die Internet-Verbindung muss eine WAN-Kette mit der gerade durch die Konfigurationsdatei angelegte OpenVPN-Verbindung angelegt werden. Als Standard-Gateway muss das Internet-Gateway im lokalen Netz festgelegt werden.
Öffnen Sie die Seite Netzwerk → WAN / Internet und klicken Sie auf (Hinzufügen), um eine neue WAN-Kette anzulegen.
Klicken Sie unter Interfaces in WAN-Kette auf Schnittstelle hinzufügen + und wählen Sie unter Interfaces das OpenVPN-Interface openvpn1.
Markieren sie die Option Zusätzlicher Verbindungscheck, wählen Sie Ping und geben Sie die Adresse 198.18.0.1 an, um die Verbindung zum OpenVPN-Server regelmäßig zu prüfen.
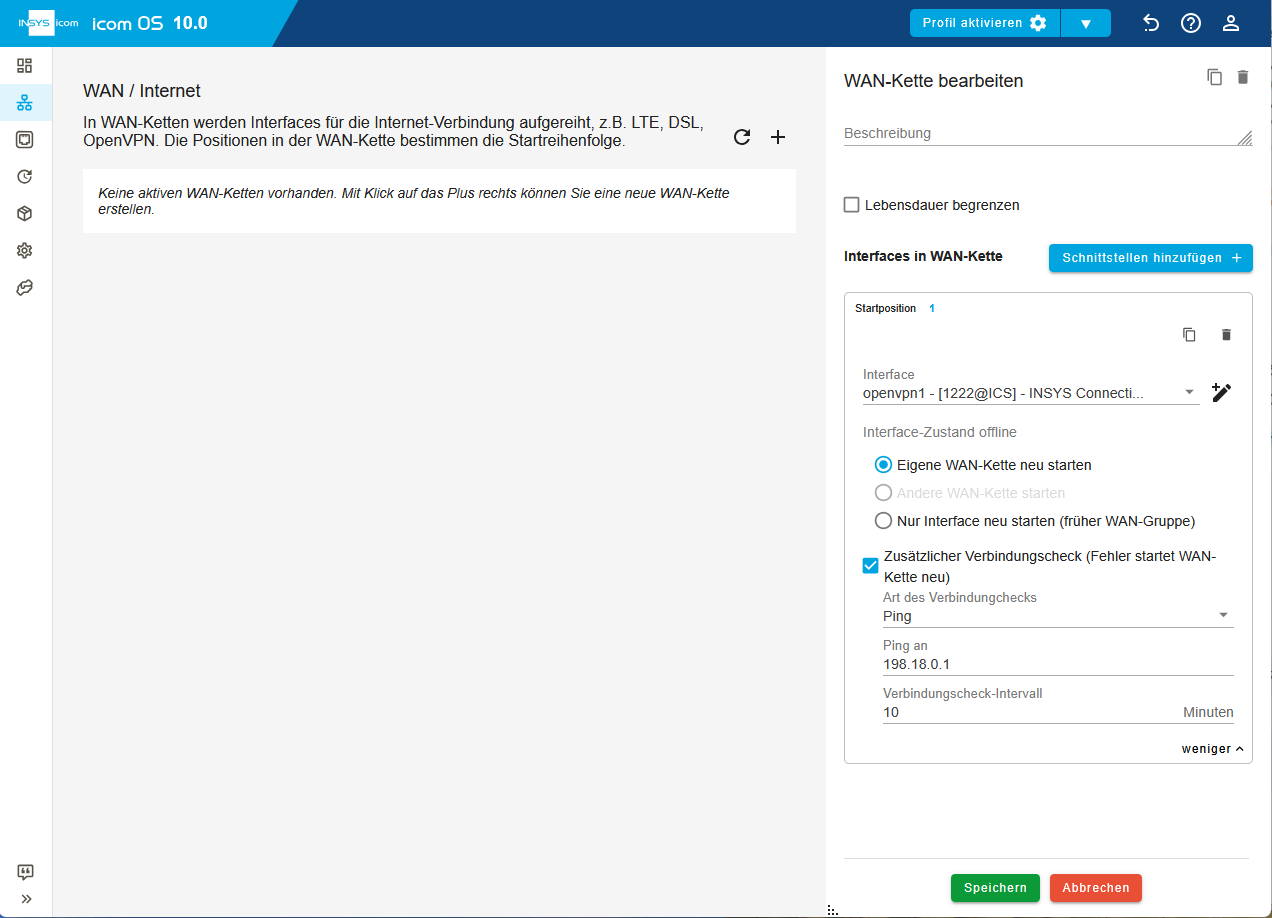
Klicken Sie auf Speichern.
Öffnen Sie die Seite Netzwerk → DHCP und klicken Sie auf (Bearbeiten). Deaktivieren Sie die Checkbox Aktiv, um den DHCP-Server zu deaktivieren, da ein zweiter DHCP-Server im Netzwerk Konflikte verursachen würde.
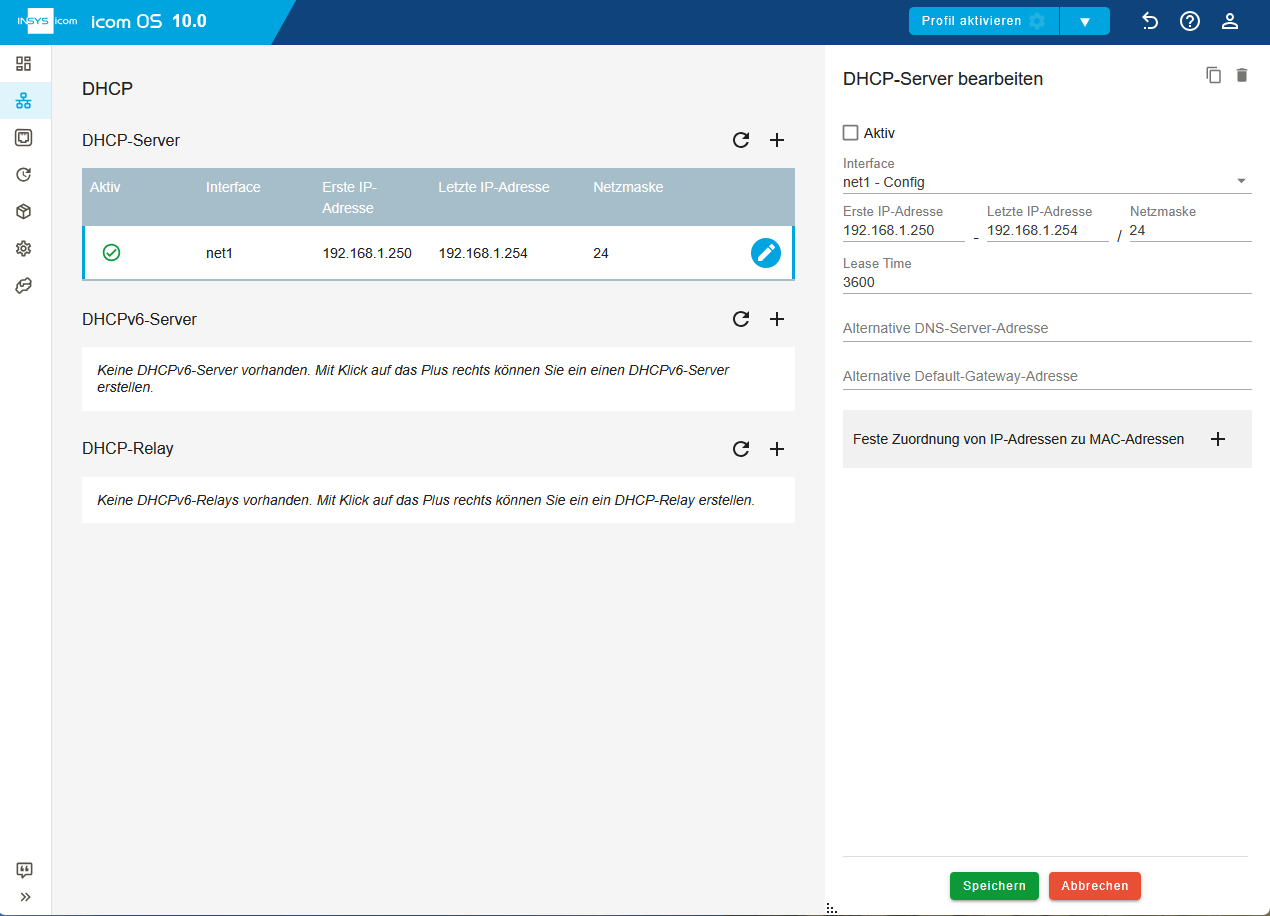
Klicken Sie auf Speichern.
Öffnen Sie die Seite Netzwerk → Routing und klicken Sie im Abschnitt Statische Routen auf (Hinzufügen). Wählen Sie als Interface net1 aus, wählen Sie als Art der Route Default-Route aus, wählen Sie als Gateway statische IP-Adresse und geben Sie die Adresse 192.168.178.1 des lokalen Internet-Gateway ein.
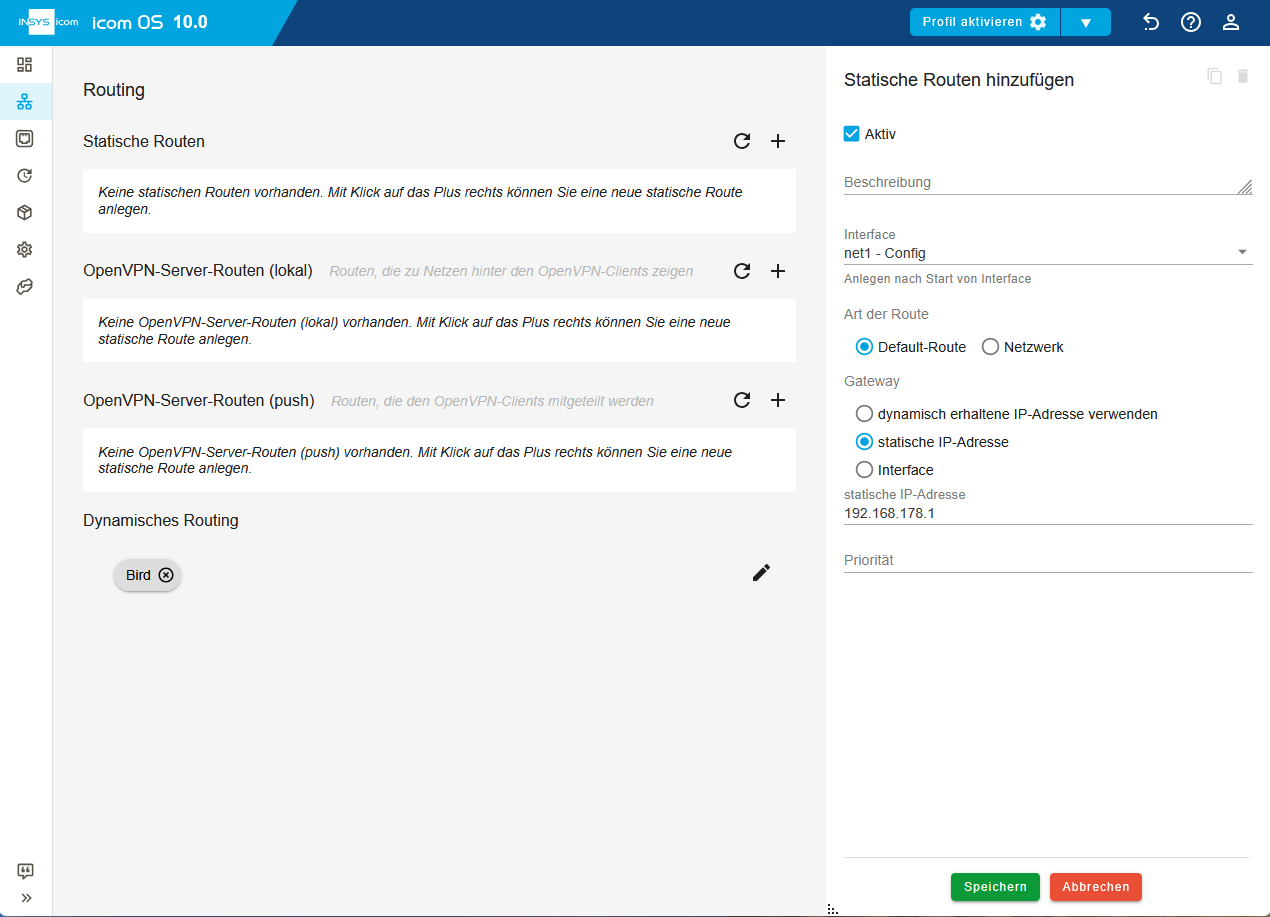
Klicken Sie auf Speichern.
Öffnen Sie die Seite Netzwerk → Hostnamen / DNS und klicken Sie im Abschnitt Einstellungen DNS auf (Bearbeiten). Geben sie als Erste IPv4-DNS-Server-Adresse die Adresse 192.168.178.1 des lokalen Internet-Gateway ein.
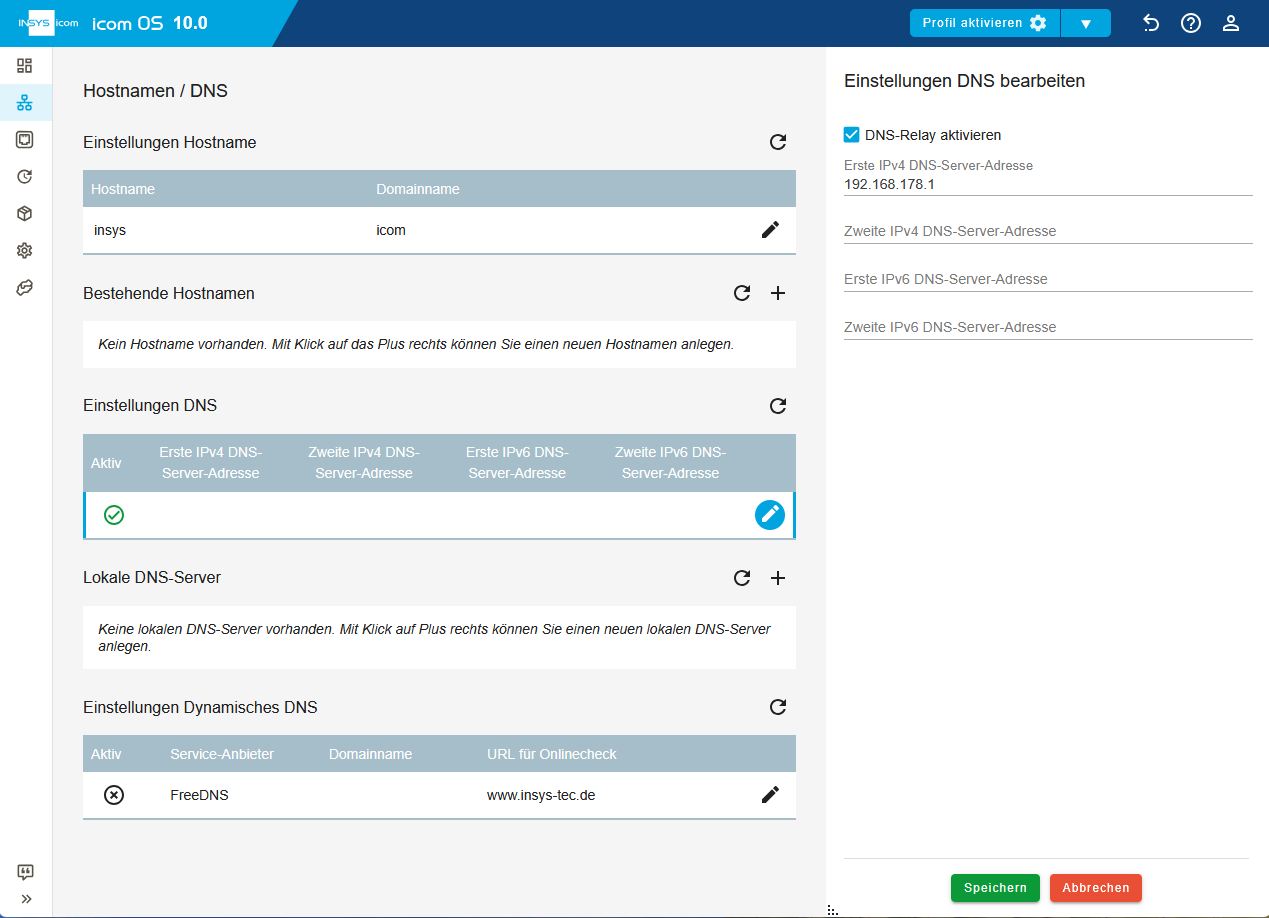
Klicken Sie auf Speichern.
Konfigurieren der Firewall-Einstellungen
Durch die Konfigurationsdatei wurden bereits eine Reihe von Firewall-Regeln angelegt. Zusätzlich müssen Firewall-Regeln für DNS- und NTP-Anfragen eingerichtet werden.
Öffnen Sie die Seite Netzwerk → Firewall / NAT und klicken Sie im Abschnitt Firewall auf (Bearbeiten). Markieren Sie die Checkbox IP-Filter für IPv4 aktiviert und klicken sie auf Speichern.
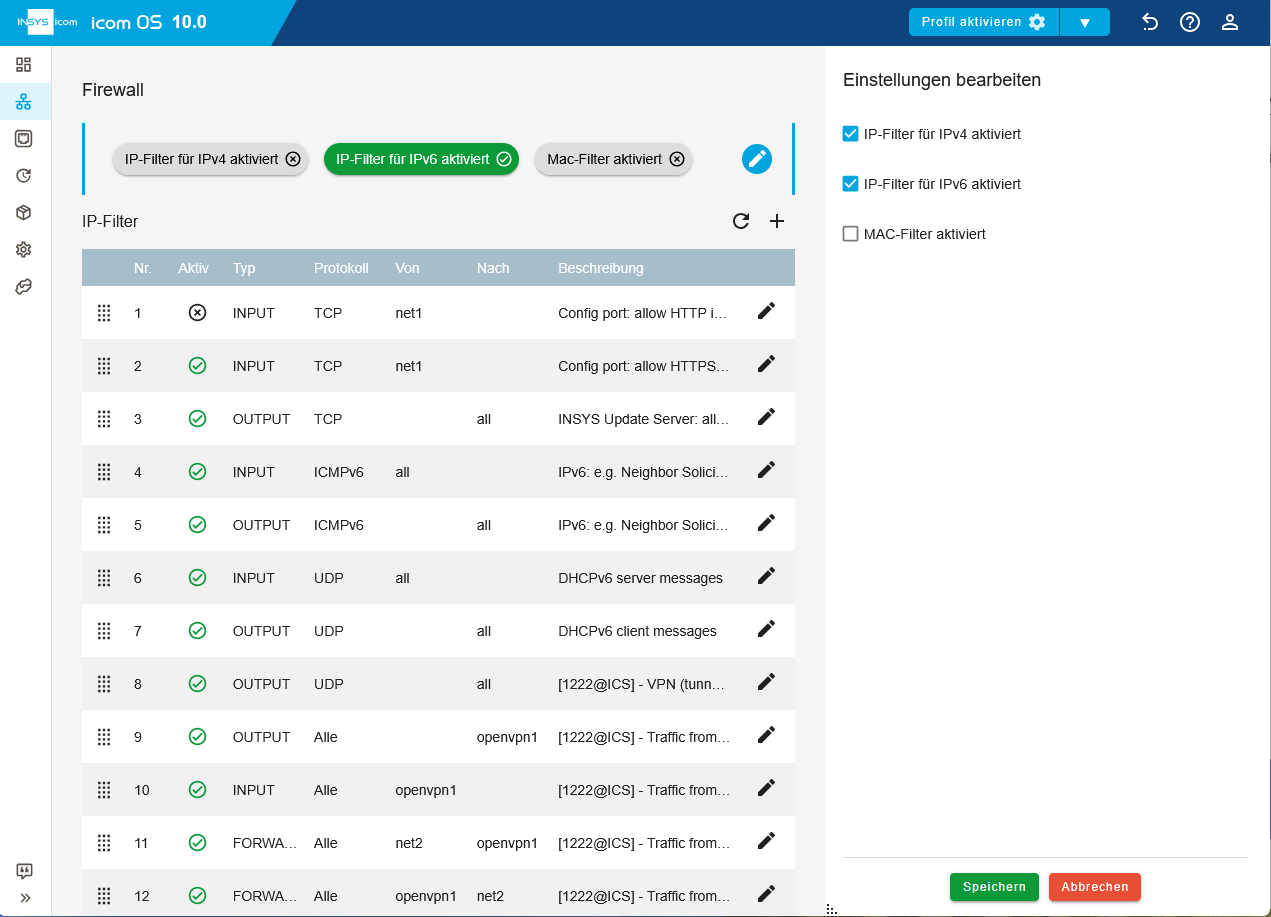
Klicken Sie im Abschnitt IP-Filter auf (Hinzufügen), um eine IP-Filter-Regel für DNS-Anfragen über TCP hinzuzufügen, und konfigurieren Sie diese entsprechend:
Beschreibung: DNS Out
Paket-Richtung: OUTPUT
IP-Version: Alle
Protokoll: TCP
Ausgehendes Interface: net1
Ziel-Port: 53
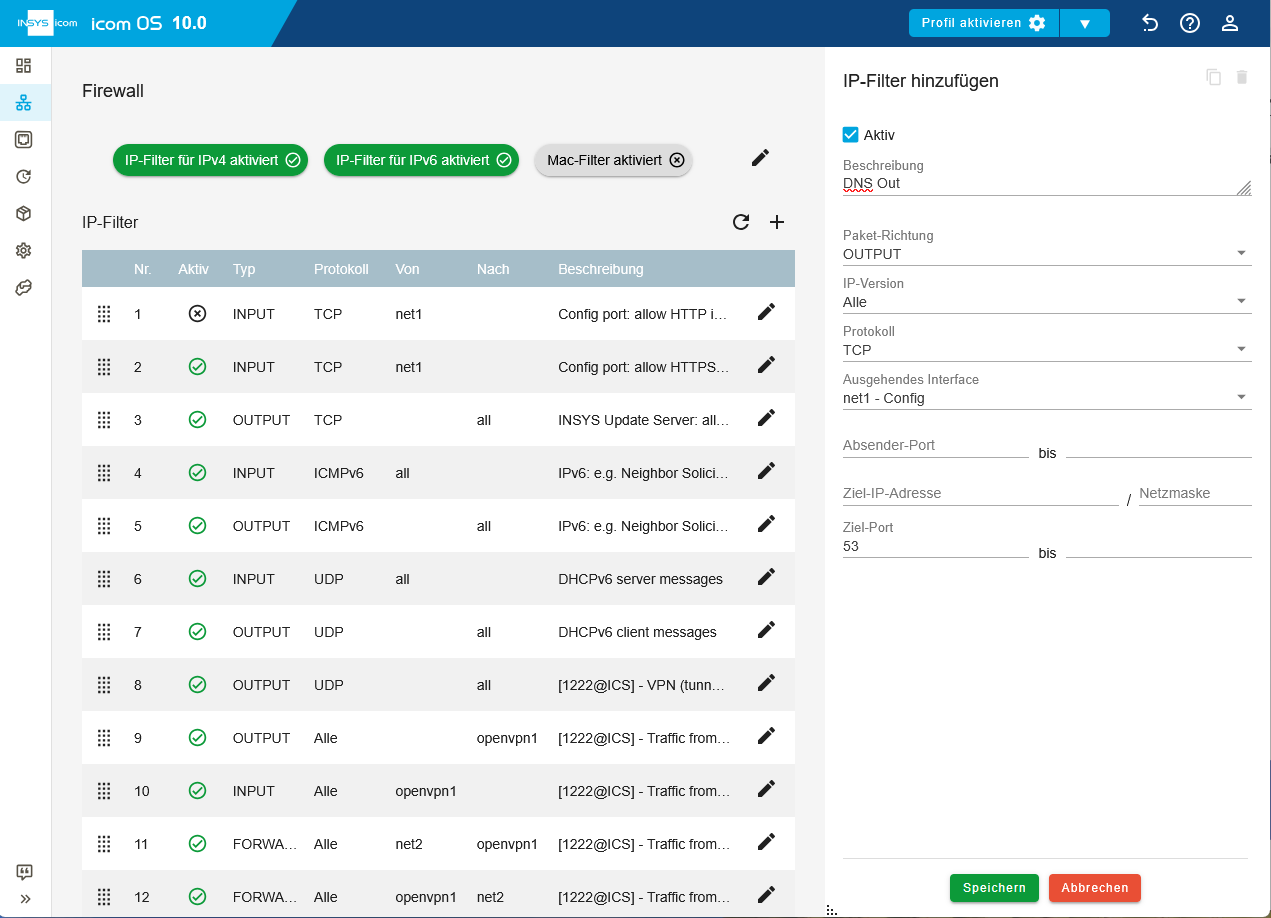
Klicken Sie auf Speichern.
Klicken Sie erneut auf (Hinzufügen), um eine IP-Filter-Regel für DNS-Anfragen über UDP hinzuzufügen, und konfigurieren Sie diese entsprechend:
Beschreibung: DNS Out
Paket-Richtung: OUTPUT
IP-Version: Alle
Protokoll: TCP
Ausgehendes Interface: net1
Ziel-Port: 53
Klicken Sie auf Speichern.
Klicken Sie erneut auf (Hinzufügen), um eine IP-Filter-Regel für NTP-Anfragen hinzuzufügen, und konfigurieren Sie diese entsprechend:
Beschreibung: NTP Out
Paket-Richtung: OUTPUT
IP-Version: Alle
Protokoll: TCP
Ausgehendes Interface: net1
Ziel-Port: 123
Klicken Sie auf Speichern.
Klicken Sie im Abschnitt Source-NAT auf (Hinzufügen), um eine Masquerading-Regel für net1 hinzuzufügen, und konfigurieren Sie diese entsprechend:
Beschreibung: Masquerade
Typ: Masquerade
Protokoll: TCP
Ausgehendes Interface: net1
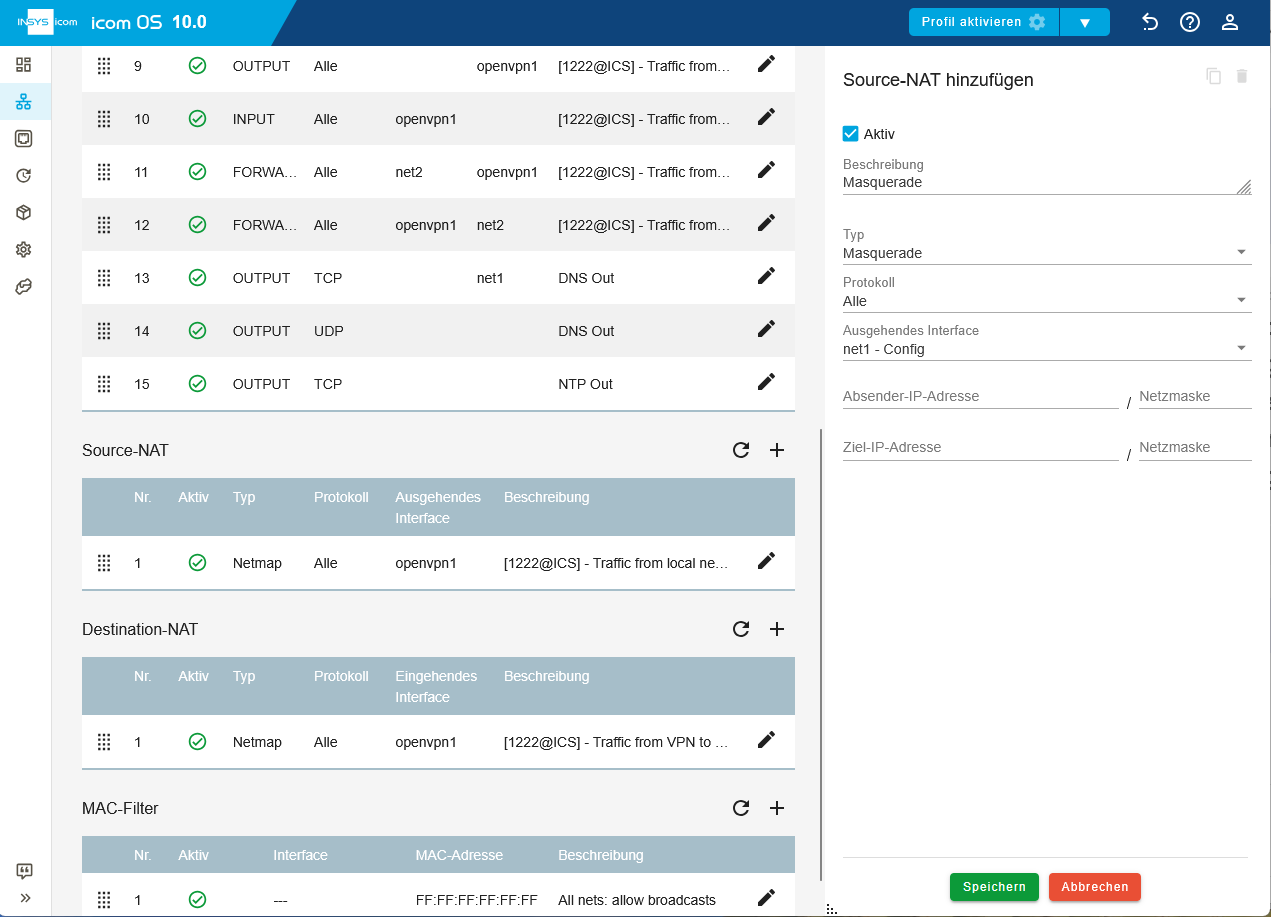
Klicken Sie auf Speichern.
Konfigurieren einer regelmäßigen Synchronisierung der Uhrzeit
Die Einstellung des korrekten Datums und der korrekten Uhrzeit auf dem Router ist für zertifikatsbasierte Authentifizierungen, wie z. B. einen VPN-Tunnel, sehr wichtig. Sorgen sie daher für eine regelmäßige Aktualisierung der Uhrzeit, wie in dieser Anleitung beschrieben.
Anlegen eines Benutzers
Unter icom OS ist es nicht möglich, einen Router in Betrieb zu nehmen, ohne einen Benutzer anzulegen, um den Router gegen unbefugten Zugriff auf die Benutzeroberfläche abzusichern. Verwenden sie dazu ein ausreichend sicheres Passwort.
Öffnen Sie die Seite Administration → Benutzer und klicken Sie im Abschnitt Benutzer auf (Bearbeiten) hinter dem initialen Benutzereintrag.
Tragen Sie Benutzername und Passwort ein und wählen Sie als Gruppe Lesen/Schreiben aus.
Klicken Sie auf Speichern.
Aktivieren des Profils
Sämtliche Konfigurationen wurden vorgenommen. Das Profil muss nur noch aktiviert werden, damit die Änderungen wirksam werden.
Erreichbarkeit des Routers!
Beachten Sie, dass nach dem Aktivieren des Profils der Router nicht mehr über die Standard-Adresse 192.168.1.1 erreichbar sein wird. Er ist danach im lokalen Netz unter der neuen Adresse 192.168.178.100 oder über die icom Connectivity Suite - VPN erreichbar.
Gegebenenfalls müssen Sie Einstellungen an Ihrem Konfigurations-PC vornehmen, um im Anlagennetz wieder auf den Router zugreifen zu können.
Aktivieren Sie das Profil mit einem Klick auf PROFIL AKTIVIEREN in der Titelleiste.
Öffnen Sie die Seite Administration → Zeit / Datum und klicken Sie im Abschnitt Uhrsynchronisierung auf (Aktualisieren), um die Uhrzeit des Routers zu synchronisieren.
Erfolgskontrolle
Sowohl auf dem Router auf der Seite Status → Dashboard als auch in der icom Connectivity Suite - VPN auf der Seite VPN → Geräte können Sie sehen, ob der Router mit der icom Connectivity Suite - VPN verbunden ist.
Fehlersuche
Der Zustand der WAN-Kette und deren Interfaces wird im Web-Interface auf der Seite
 Status → Dashboard dargestellt. Erreicht ein Interface nicht den Zustand online kann dessen Zustand ebenfalls auf dieser Seite untersucht werden.
Prüfen Sie die detaillierten Einstellungen der OpenVPN-Verbindung. Klicken Sie dazu Sie im Menü Netzwerk → Interfaces im Abschnitt OpenVPN auf in der Zeile des angelegten OpenVPN-Interfaces, um die Einstellungen zu prüfen bzw. zu bearbeiten. Klicken Sie oben rechts auf zur erweiterten Ansicht, um die detaillierten Einstellungen anzuzeigen.
Wenn der OpenVPN-Server zusätzlich einen statischen Schlüssel zur Authentifizierung und Verschlüsselung (tls-crypt) oder nur zur Authentifizierung (tls-auth) oder zusätzlich eine Benutzername/Passwort-Kombination für die Authentifizierung erfordert, müssen diese auch konfiguriert werden.
Kommt kein Netzwerkverkehr zustande, können die im Router integrierten Werkzeuge zum Debugging benutzt werden.
Prüfen Sie Menü
Status → Log-Ansicht die Meldungen im Log OpenVPN.Deaktivieren Sie im Menü Netzwerk → Firewall / NAT unter Einstellungen IP-Filter die IP-Filter für IPv4, um herauszufinden, ob falsche Filtereinstellungen der Grund für Verbindungsprobleme sind.